第 15 章 国标接入安全
15.1 功能说明
国标接入安全提供 SIP 入口的防护:识别扫描与暴力破解、按策略自动封禁来源 IP、维护黑白名单、查看风险事件与封禁记录。GB28181 的 SIP 端口暴露在公网时,极易被扫描器与弱口令爆破攻击,本页是必备防护。
菜单路径:「国标接入安全」(路由 /security-preview)。 所需权限:接口级 gb28181:security:policy:update(策略)、:rule:add/:rule:edit/:rule:delete(名单)、:ban:unban(解封)。
15.2 页面结构
六个页签:「安全总览」「防护策略」「风险事件」「自动封禁」「黑名单」「白名单」。 右侧固定:实时状态徽标、「刷新 Ns」/「刷新」、随页签变化的主按钮。
界面如图 15-1 所示。
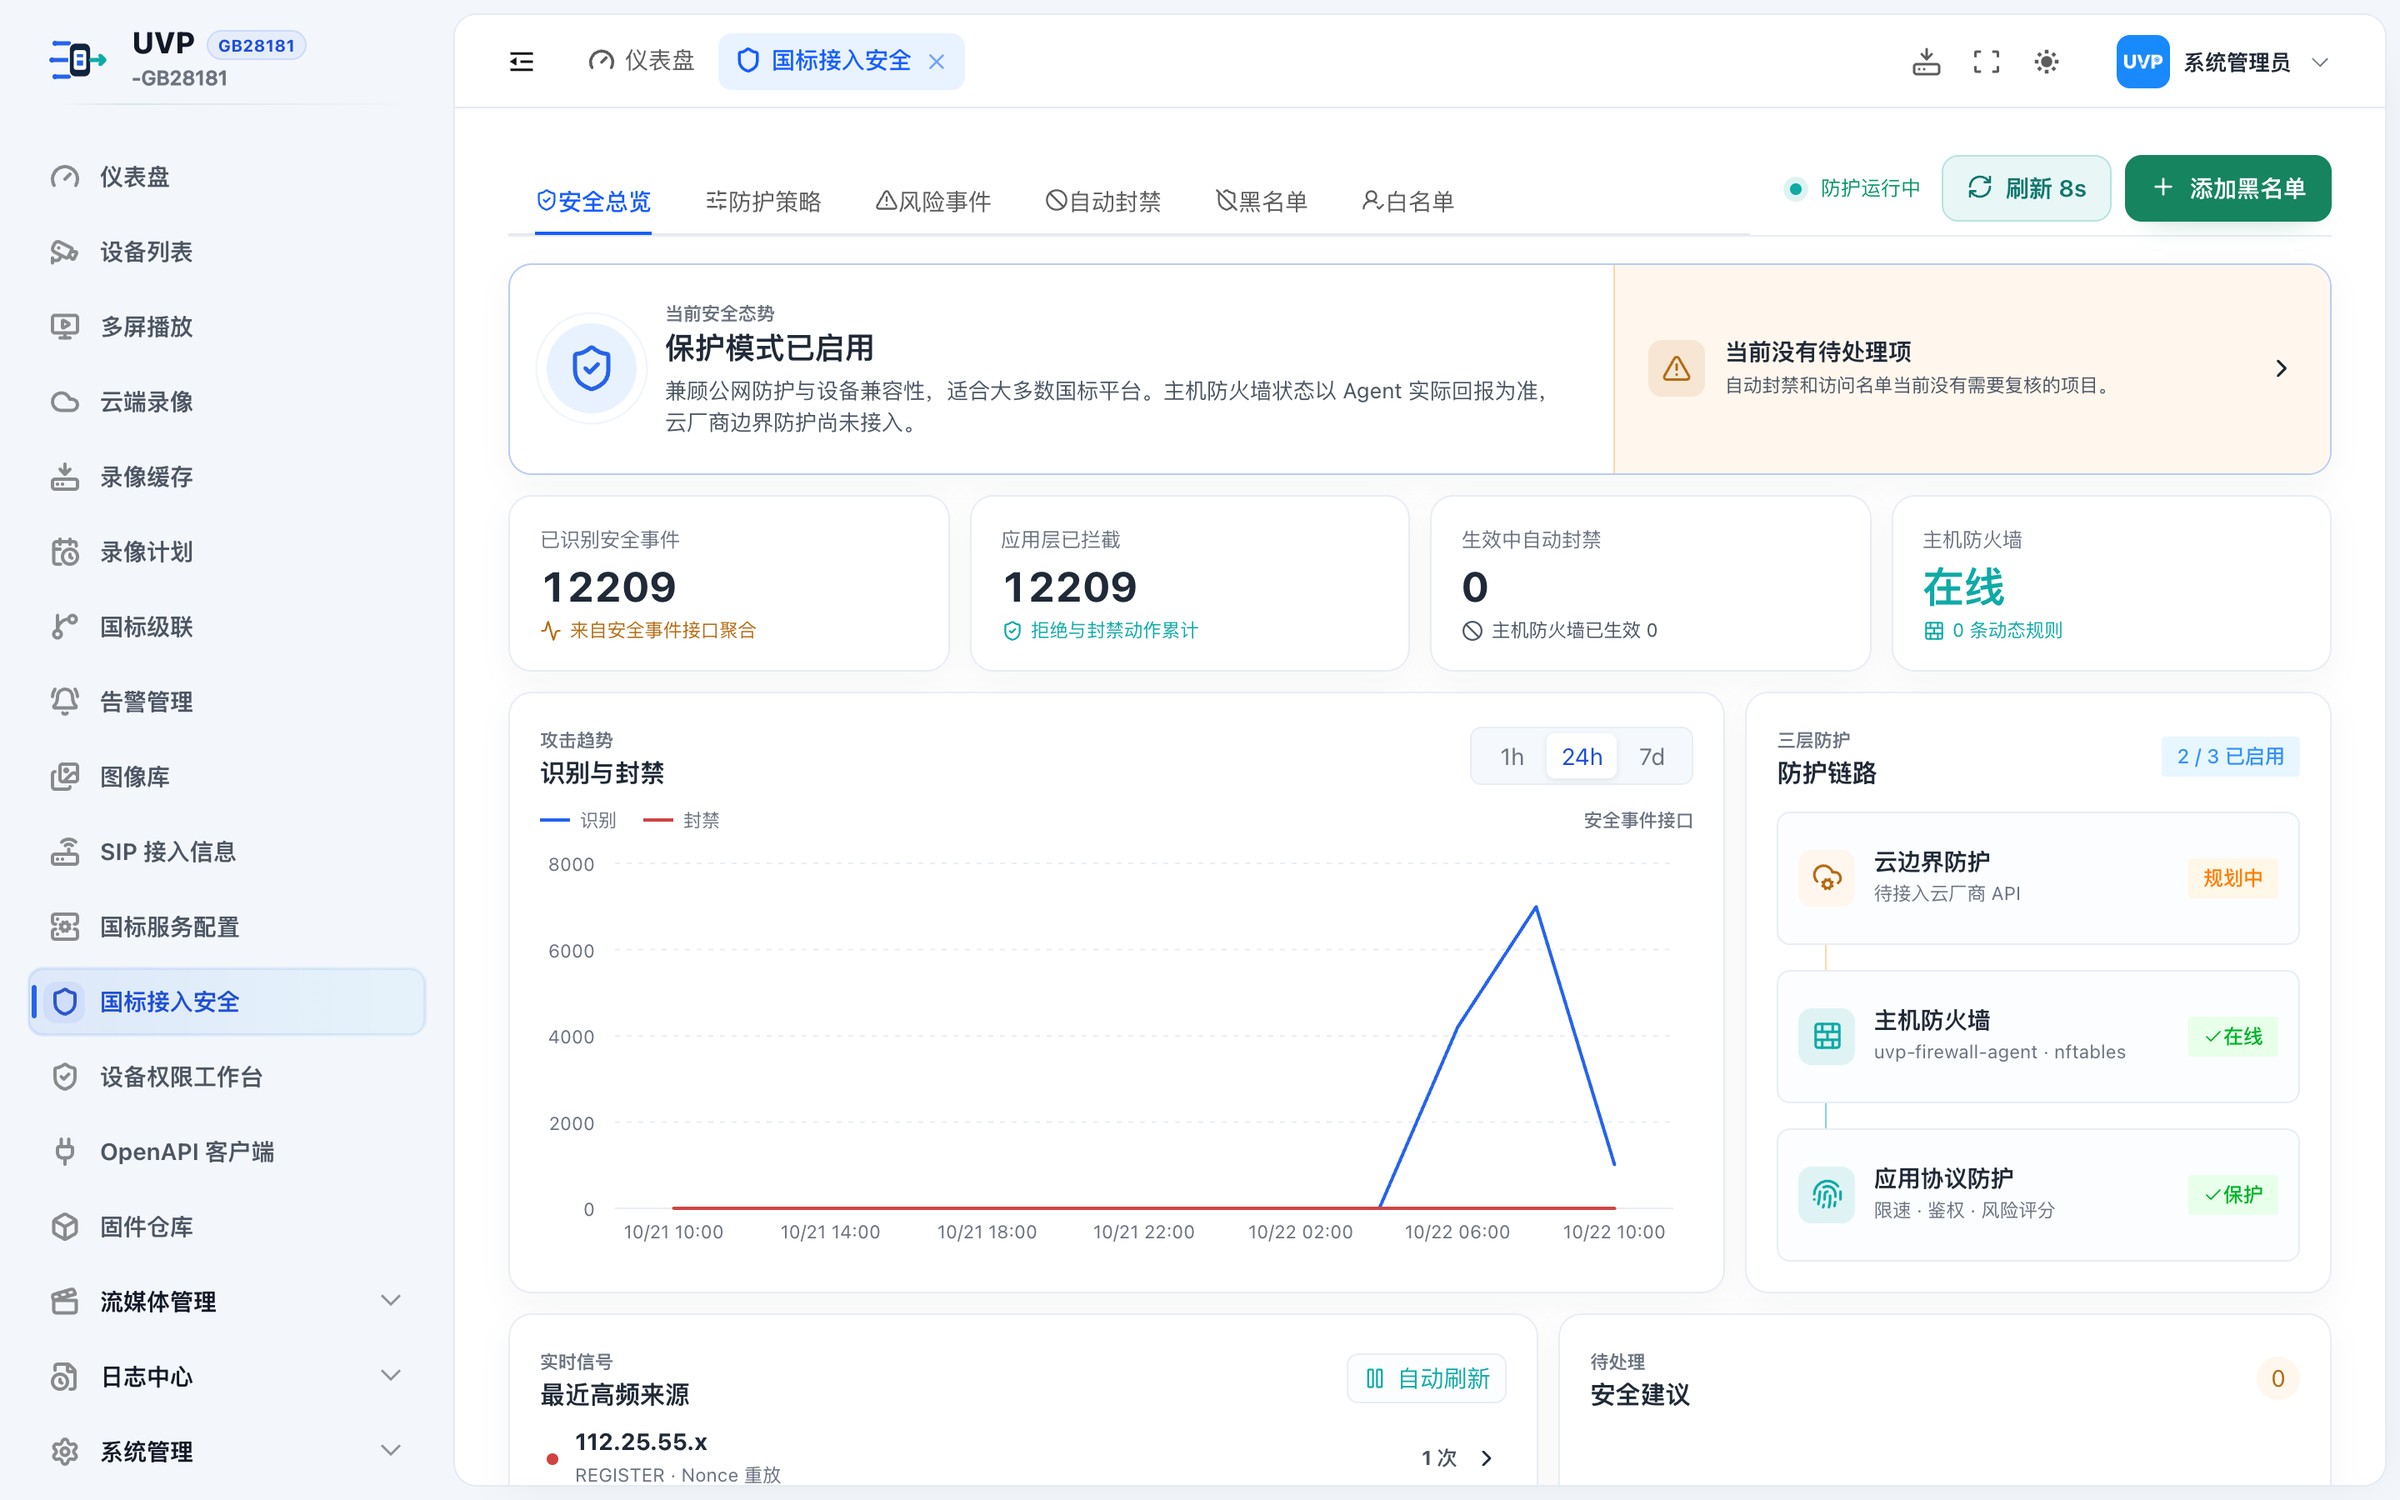
图 15-1 接入安全页
界面如图 15-2 所示。
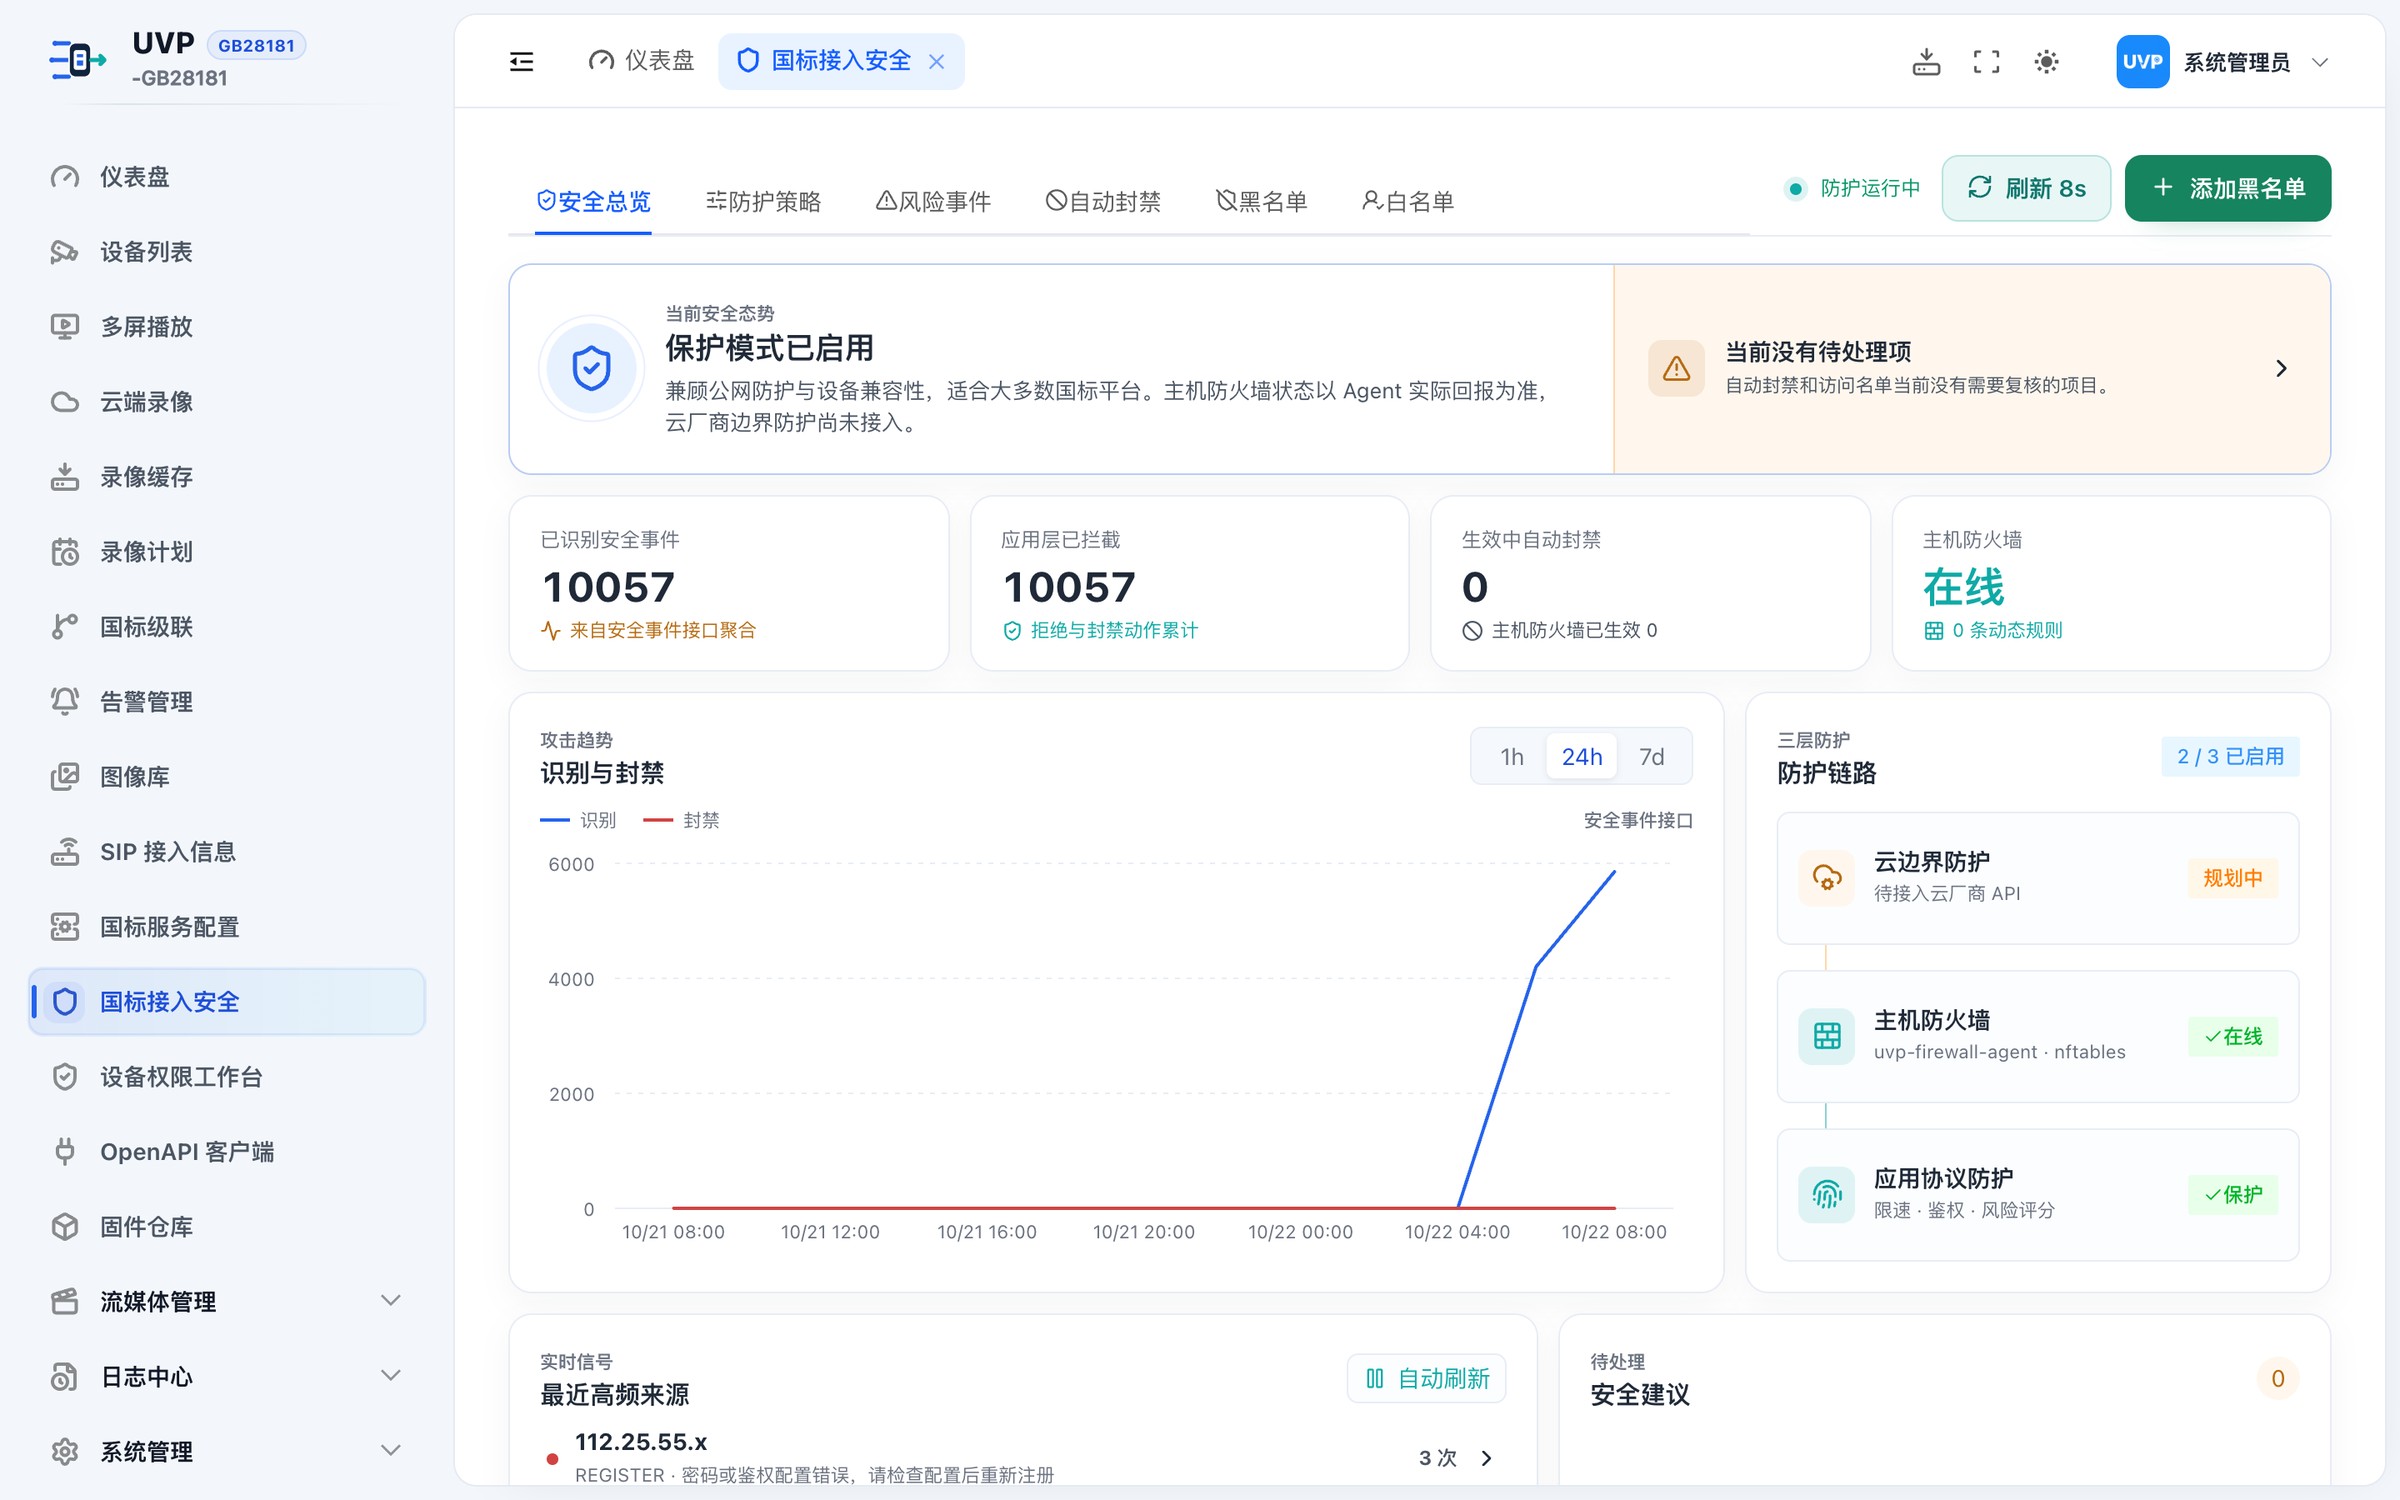
图 15-2 安全总览
15.3 安全总览
| 区块 | 内容 |
|---|---|
| 「当前安全态势」 | 「X 模式已启用」 |
| 待处理提示块 | 有待处理项时显示数量并可跳转 |
| 指标卡 | 「已识别安全事件」「应用层已拦截」「生效中自动封禁」「主机防火墙」 |
| 「攻击趋势」 | 周期切换「1h」「24h」「7d」;图例「识别」「封禁」 |
| 「三层防护」 | 「云边界防护」(规划中)、「主机防火墙」(在线/降级)、「应用协议防护」(保护) |
| 「最近高频来源」 | 「自动刷新」/「已暂停」 |
| 「安全建议」 | 按当前态势给出建议 |
空态:「暂无趋势数据」「暂无高频来源」「当前没有待处理项」。
15.4 防护策略
15.4.1 三种模式
| 模式 | 标签 | 说明 |
|---|---|---|
| 「观察」 | 不自动封 IP | 仍校验协议,仅关闭自动封 IP;只记录不阻断 |
| 「保护」 | 推荐 | 自动拦截明确攻击 |
| 「严格」 | 高安全 | 仅允许可信端点 |
15.4.2 策略项
| 策略项 | 说明 |
|---|---|
| 「重复攻击自动封禁」 | 观察模式「仅记录」;保护/严格「先拒绝」。短期规则为「{window} 秒内 {ceil(banScore/20)} 次未授权 INVITE」;固定低频规则为「10 分钟累计 10 次未授权 INVITE」。自动永久 IP 封禁需通过来源验证门禁 |
| 「注册失败处理」 | 所有模式均校验 REGISTER 格式、鉴权与设备 ID;标签「可修正重试」 |
| 「扫描器特征识别」 | 标签「协议事件接口」 |
| 「入口速率阈值」 | 1–100000,单位「包/窗口」,窗口长度由策略决定 |
| 「风险累计封禁阈值」 | 1–10000,单位「风险分」 |
| 「来源验证门禁」 | 标签「自动校验」 |
| 「联动主机防火墙」 | 显示「Agent 已连接」/「Agent 未连接」;状态块「主机防火墙联动正常」(健康)/「主机防火墙未连接」(降级) |
| 「自动封禁有效期」 | 展示「永久封禁(需人工解封)」或「X 小时」或「X 起,最高 Y」 |
| 「云厂商防火墙联动」 | 标签「未接入」 |
15.4.3 保存策略
- 在「防护策略」页签调整各项。
- 点击右上「保存策略」。
- 成功「防护策略已保存」;失败「防护策略保存失败」。
注意 - 从「观察」切换到「保护」或「严格」会立即开始拦截,可能误伤合法但报文不规范的老设备。切换前建议先观察 24 小时的「风险事件」,确认没有来自自有设备的误报。 - 「严格」模式仅允许可信端点,未加入白名单的设备会全部无法注册。启用前必须先把所有自有设备网段加入白名单。 - 「联动主机防火墙」显示「降级」时,应用层仍在拦截,但 IP 级封禁只在应用层生效,不写入系统防火墙。此时攻击流量仍会占用带宽。
界面如图 15-3 所示。
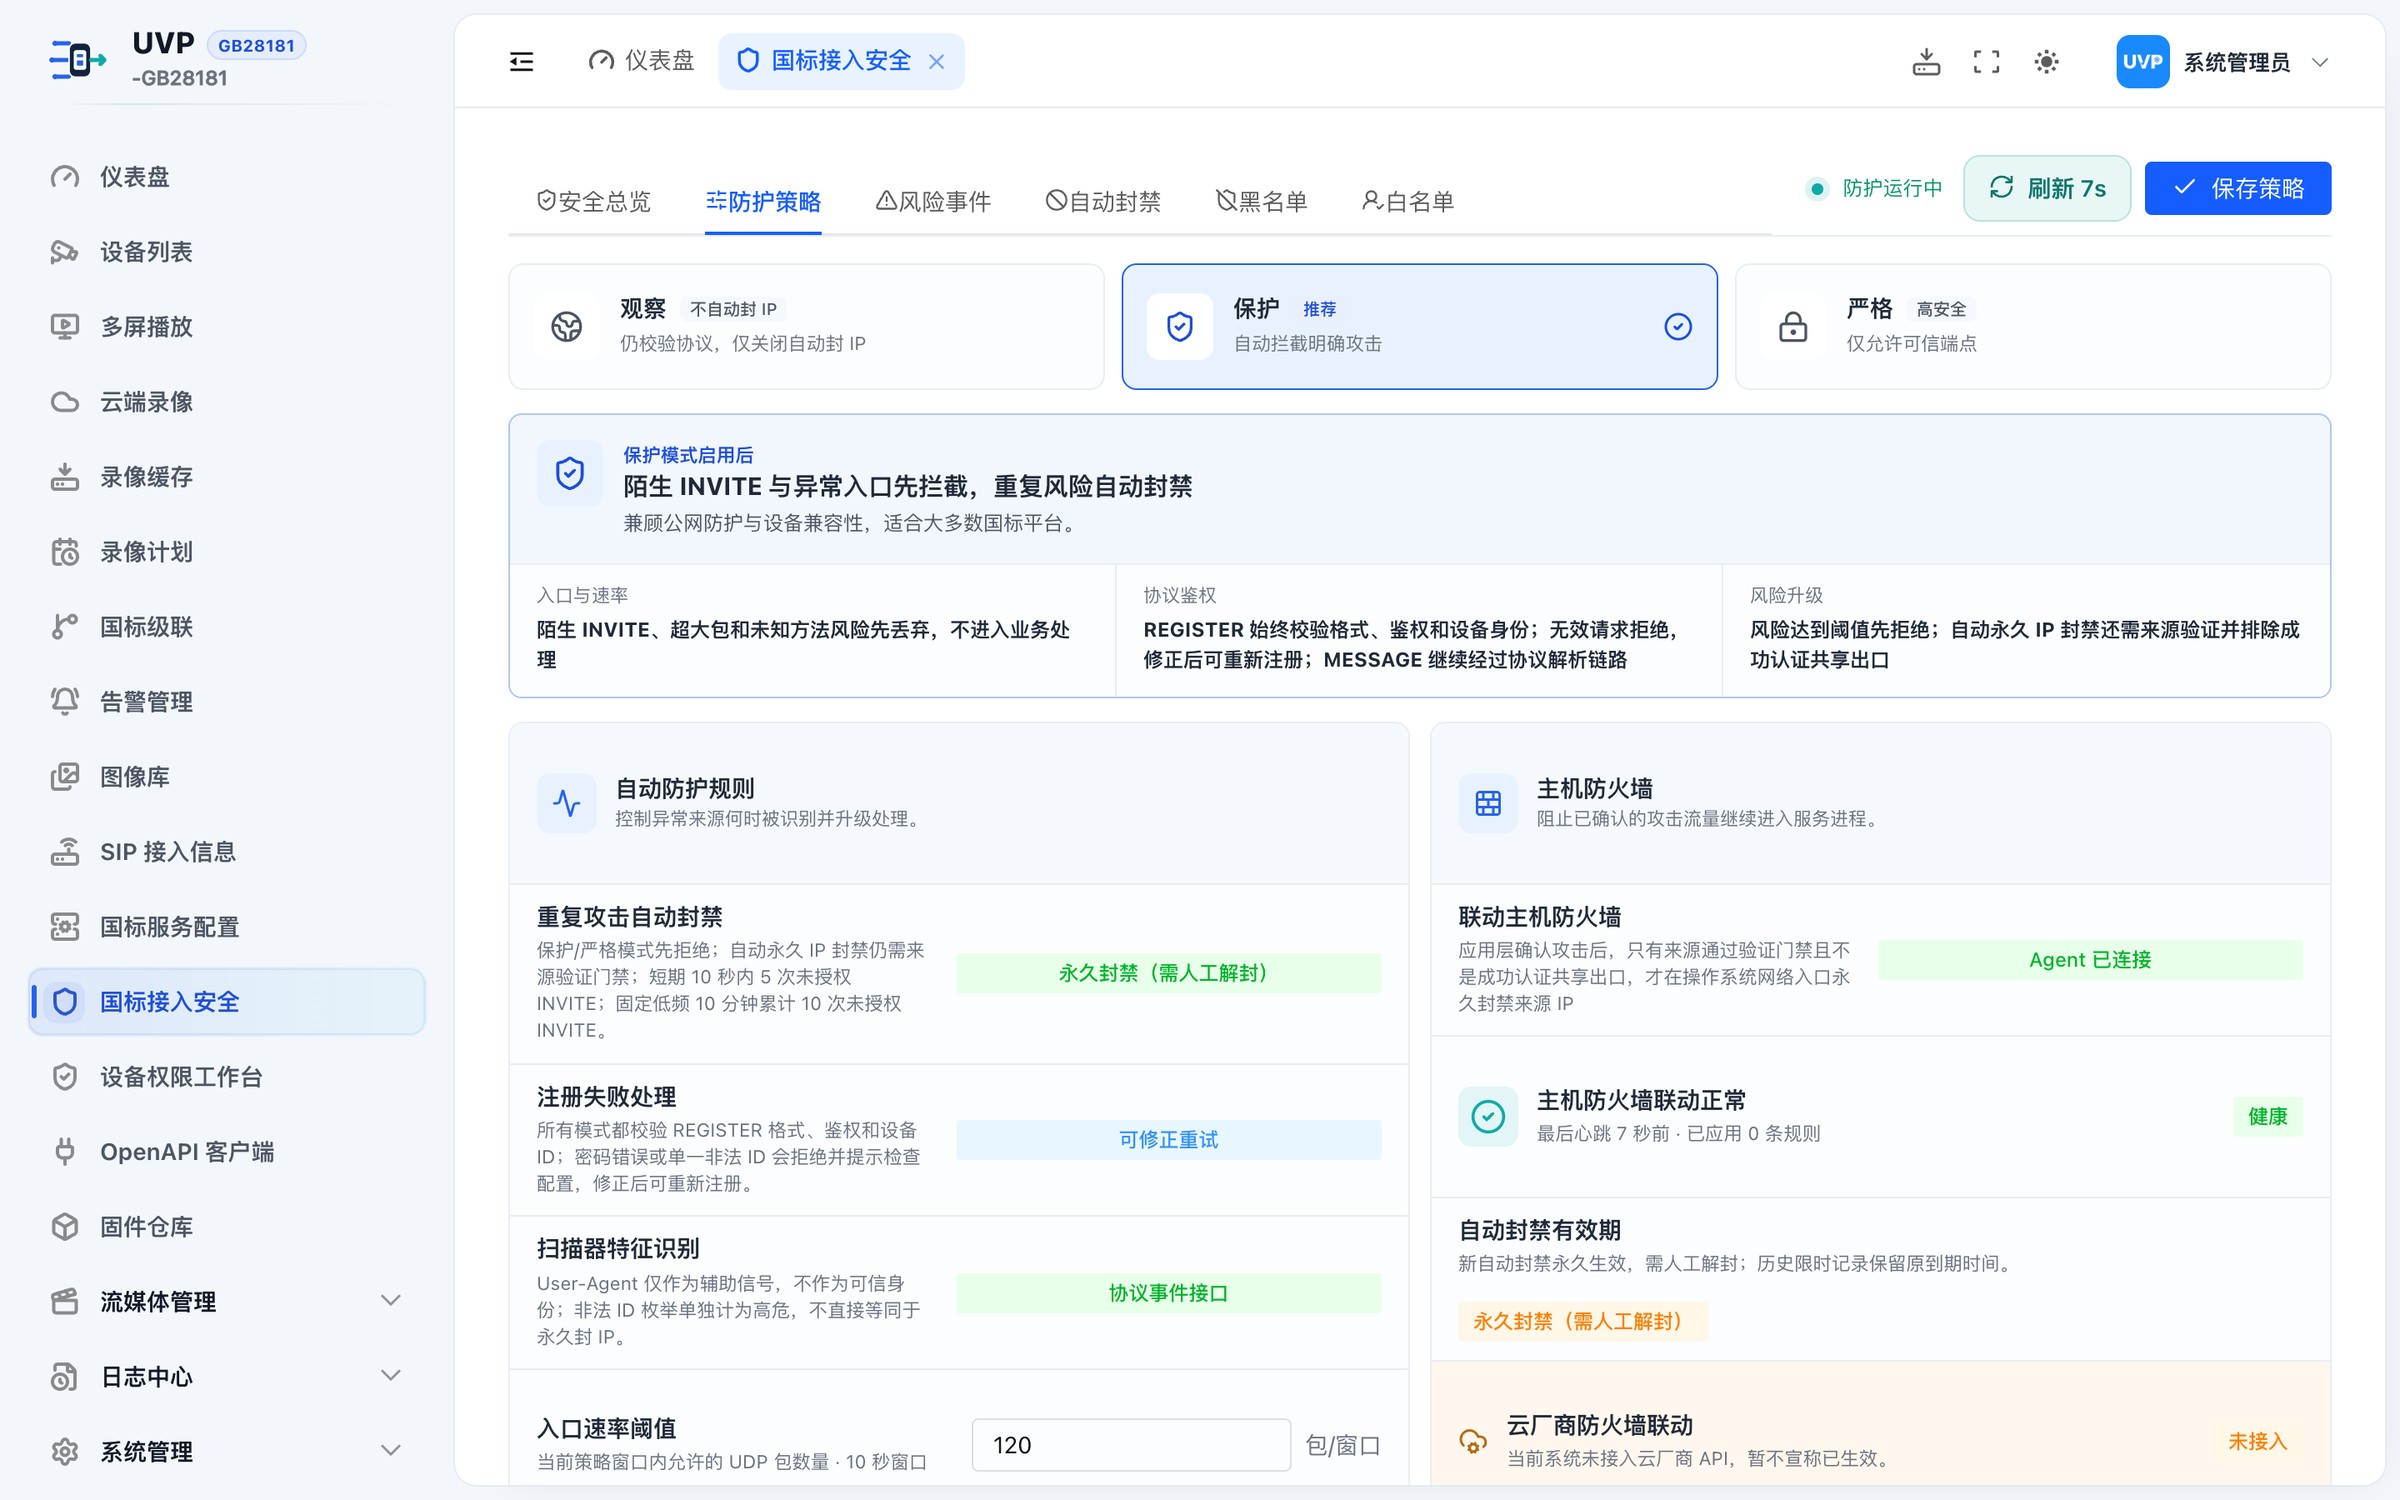
图 15-3 防护策略表单
15.5 风险事件
| 列 | 说明 |
|---|---|
| 「风险」 | 等级标签 |
| 「来源」 | IP + 「来源 IP」或「设备 {ID}」 |
| 「方法」 | SIP 方法 |
| 「User-Agent」 | 客户端标识 |
| 「识别规则」 | 命中的规则名 |
| 「处理结果」 | 见下表 |
| 「次数」 | 该来源命中次数 |
| 「最近发生」 | 时间 |
风险等级: 「高危」(红)、「中危」(黄)、「低危」(青)。 处理结果: 「已放行」「已拒绝」「已记录」「已拒绝并封禁」「已解除封禁」「已到期」。
筛选:关键词(「IP、方法或 User-Agent」)、风险等级(「全部风险」「高危」「中危」「低危」)、「查询」「重置」。填写后点击「查询」或按回车,条件提交至服务端,在全部可见数据中筛选并分页,回到第 1 页。
界面如图 15-4 所示。
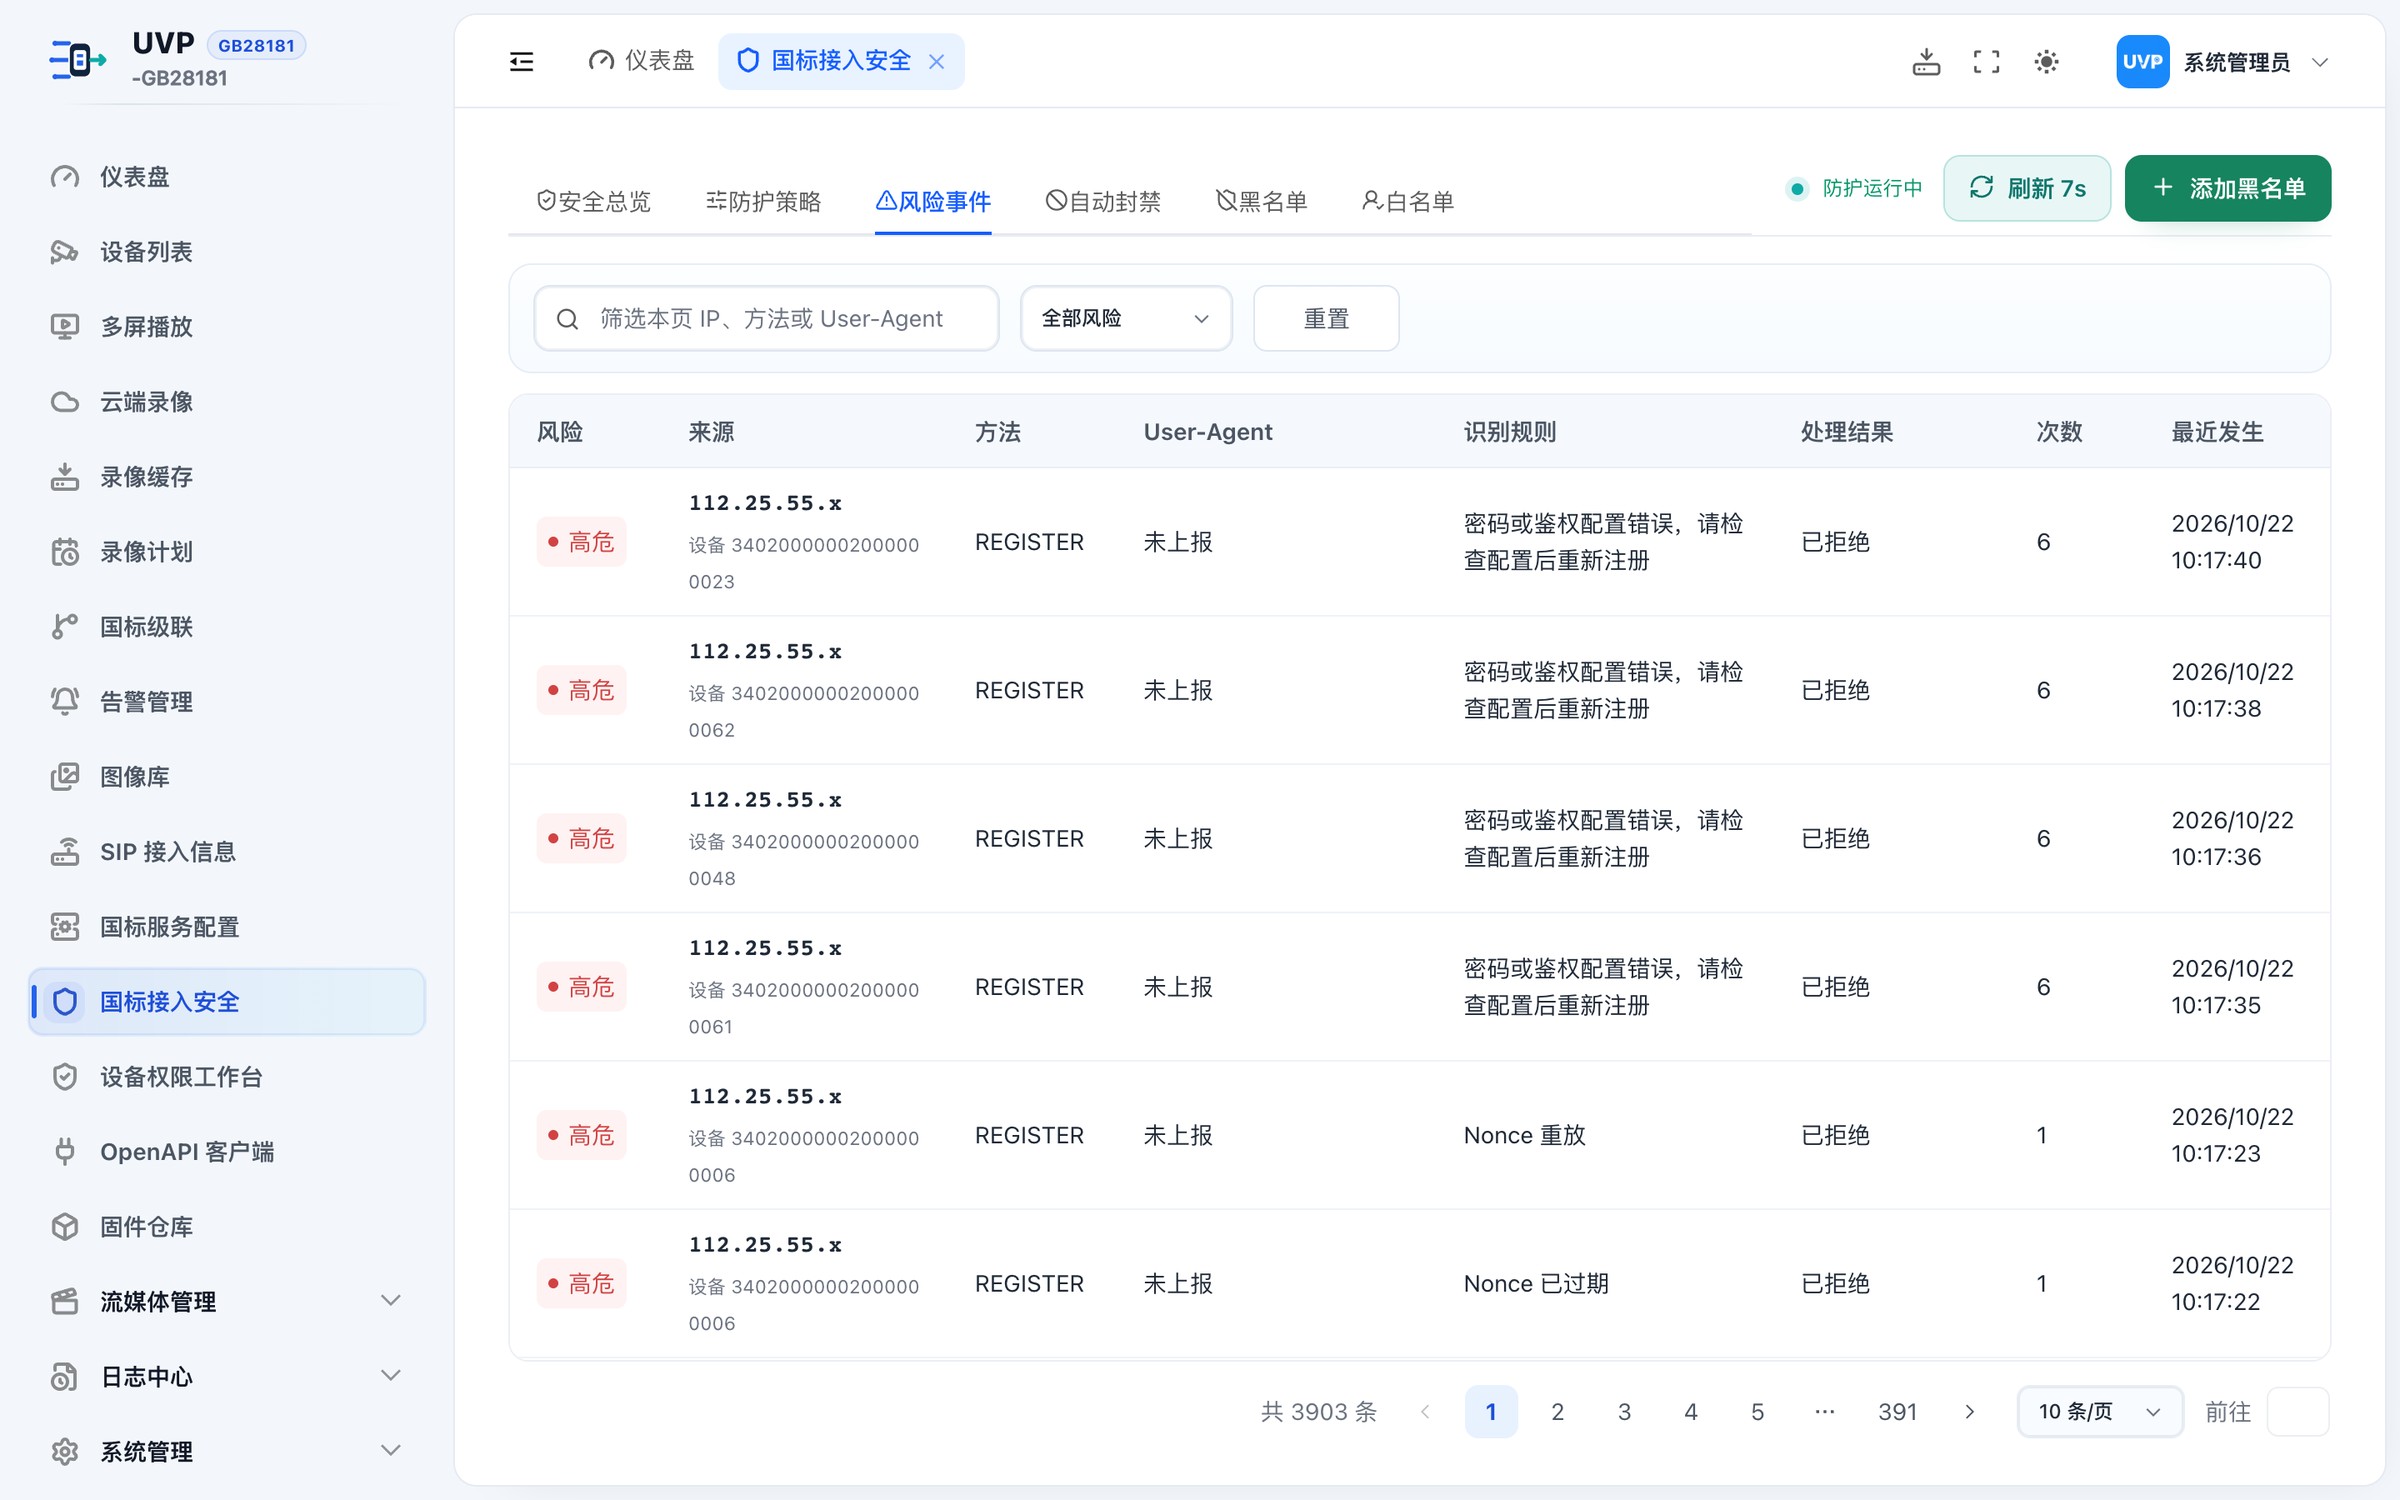
图 15-4 风险事件列表
15.6 自动封禁
| 列 | 说明 |
|---|---|
| 「来源」 | 被封禁的 IP |
| 「进入原因」 | 原因 + 证据「N 秒内 M 次,阈值 X,累计评分 Y」 |
| 「触发策略」 | 「保护模式」/「严格模式」标签 + 方法 |
| 「防护位置」 | 「应用层已拦截」+「主机防火墙已生效/待同步/同步失败」 |
| 「封禁时间」 | 时间 + 剩余时长或「永久」 |
| 「封禁后拦截」 | 封禁后仍尝试的次数 |
| 「操作」 | 三个图标按钮 |
| 图标 | 悬停提示 | 作用 | 提示 |
|---|---|---|---|
| 放大镜 | — | 切到「风险事件」并按该来源预填关键词 | — |
| 禁止 | 「转为手动黑名单」 | 把该 IP 写入黑名单并切到黑名单页签 | 「{IP} 已转为手动黑名单」 |
| 盾牌 | 「解除自动封禁」 | 解除封禁 | 「{IP} 已解除自动封禁」/「解除封禁失败」 |
筛选:关键词(「来源、触发方法或原因编码」)、主机防火墙状态(「全部状态」「已生效」「待同步」「同步失败」)、「查询」「重置」。点击「查询」或按回车后由服务端按条件筛选全部可见记录并分页。
界面如图 15-5 所示(图为演示环境,当前没有被自动封禁的来源,表格为空态)。
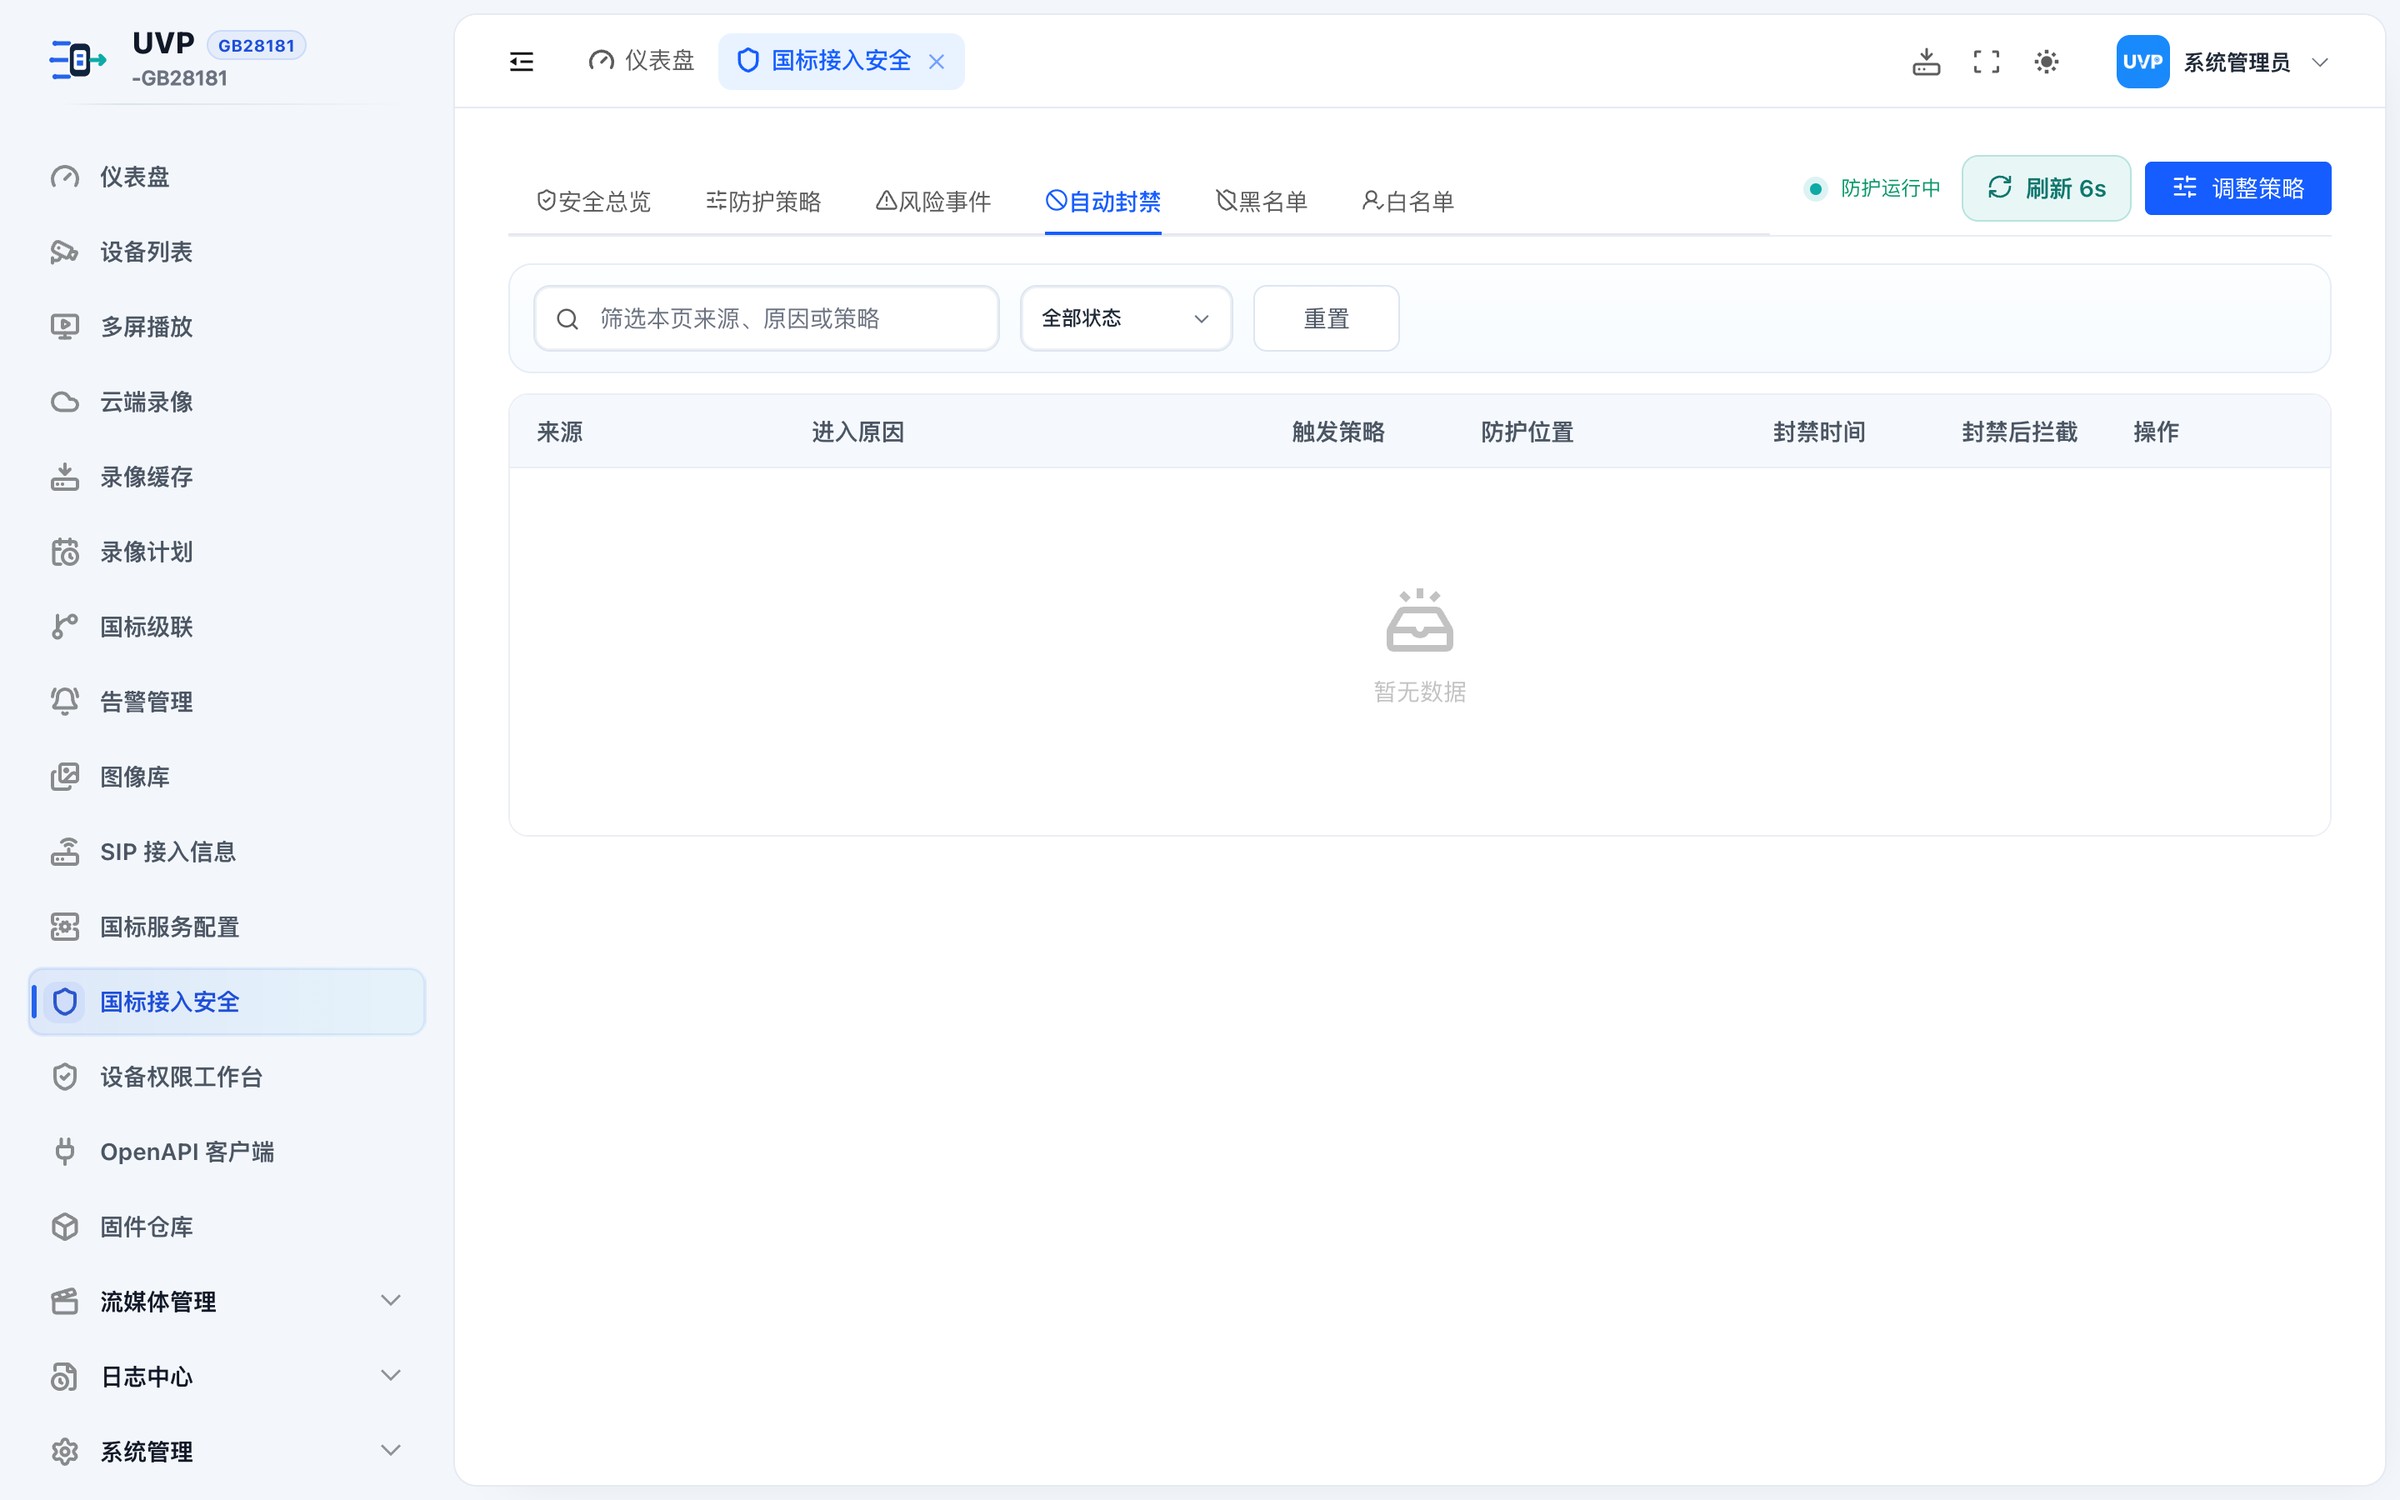
图 15-5 「自动封禁」页签
注意 - 「解除自动封禁」没有二次确认,点击即生效。若该来源仍在攻击,会在下一次命中阈值时被重新封禁(除非已转为黑名单)。 - 「转为手动黑名单」是永久规则,需人工删除才会失效。仅对确认恶意的来源使用。
15.7 黑白名单
| 列 | 说明 |
|---|---|
| 「类型」 | 「IP」「CIDR」「User-Agent」 |
| 「匹配内容」 | 具体值 |
| 「备注」 | 说明 |
| 「范围」 | 生效范围 |
| 「有效期」 | 「10 分钟」「1 小时」「1 天」「7 天」「永久」 |
| 「状态」 | 开关 |
| 「操作」 | 删除 |
筛选:关键词(「匹配内容、备注或范围」)、类型(「全部类型」「IP」「CIDR」「User-Agent」)、状态(「全部状态」「已启用」「已停用」)、「查询」「重置」。点击「查询」或按回车后由服务端筛选全部可见规则并分页。
15.7.1 新增规则
- 点击右上「添加黑名单」或「添加白名单」。
- 在弹出的「新增黑名单规则」/「新增白名单规则」中填写:
| 字段 | 必填 | 限制 | 默认 |
|---|---|---|---|
| 「规则类型」 | 是 | 「IP」「CIDR」「User-Agent」 | 黑名单默认 IP;白名单默认 CIDR |
| 「匹配内容」 | 是 | 仅校验非空 | 占位「例如 203.0.113.12」/「例如 203.0.113.0/24」/「例如 friendly-scanner*」 |
| 「备注」 | 否 | ≤ 80 字 | 占位「说明规则用途,方便后续复核」 |
| 「有效期」 | 是 | 五档 | 黑名单默认「1 天」;白名单默认「永久」 |
- 点击「保存规则」,成功「规则已保存」。
生效范围自动确定:User-Agent → public;其余 → all_sip。
引导条说明:黑名单「拒绝风险来源」,白名单「放行可信来源」;「规则会写入安全策略并在应用层即时生效;User-Agent 规则不会写入主机防火墙。」
白名单提示:「白名单只降低来源风险分,不会绕过 SIP 格式、鉴权和设备身份校验。」
15.7.2 启用/停用/删除
| 操作 | 方法 | 结果 |
|---|---|---|
| 启用/停用 | 切换「状态」列开关 | 失败自动回滚并提示「规则状态更新失败」 |
| 删除 | 点击「操作」列删除图标 | 无二次确认,直接删除;提示「规则已移除」/「规则删除失败」 |
注意 - 名单规则的删除与启停都没有二次确认,点击即时生效。删除白名单可能导致合法设备被拦截,操作前请核对。 - 白名单不会绕过鉴权,只降低风险评分。想彻底放行某个扫描器行为,仍需协议层校验通过。 - User-Agent 规则支持通配符(如 friendly-scanner*),匹配范围过宽会误放行。
界面如图 15-7 所示。
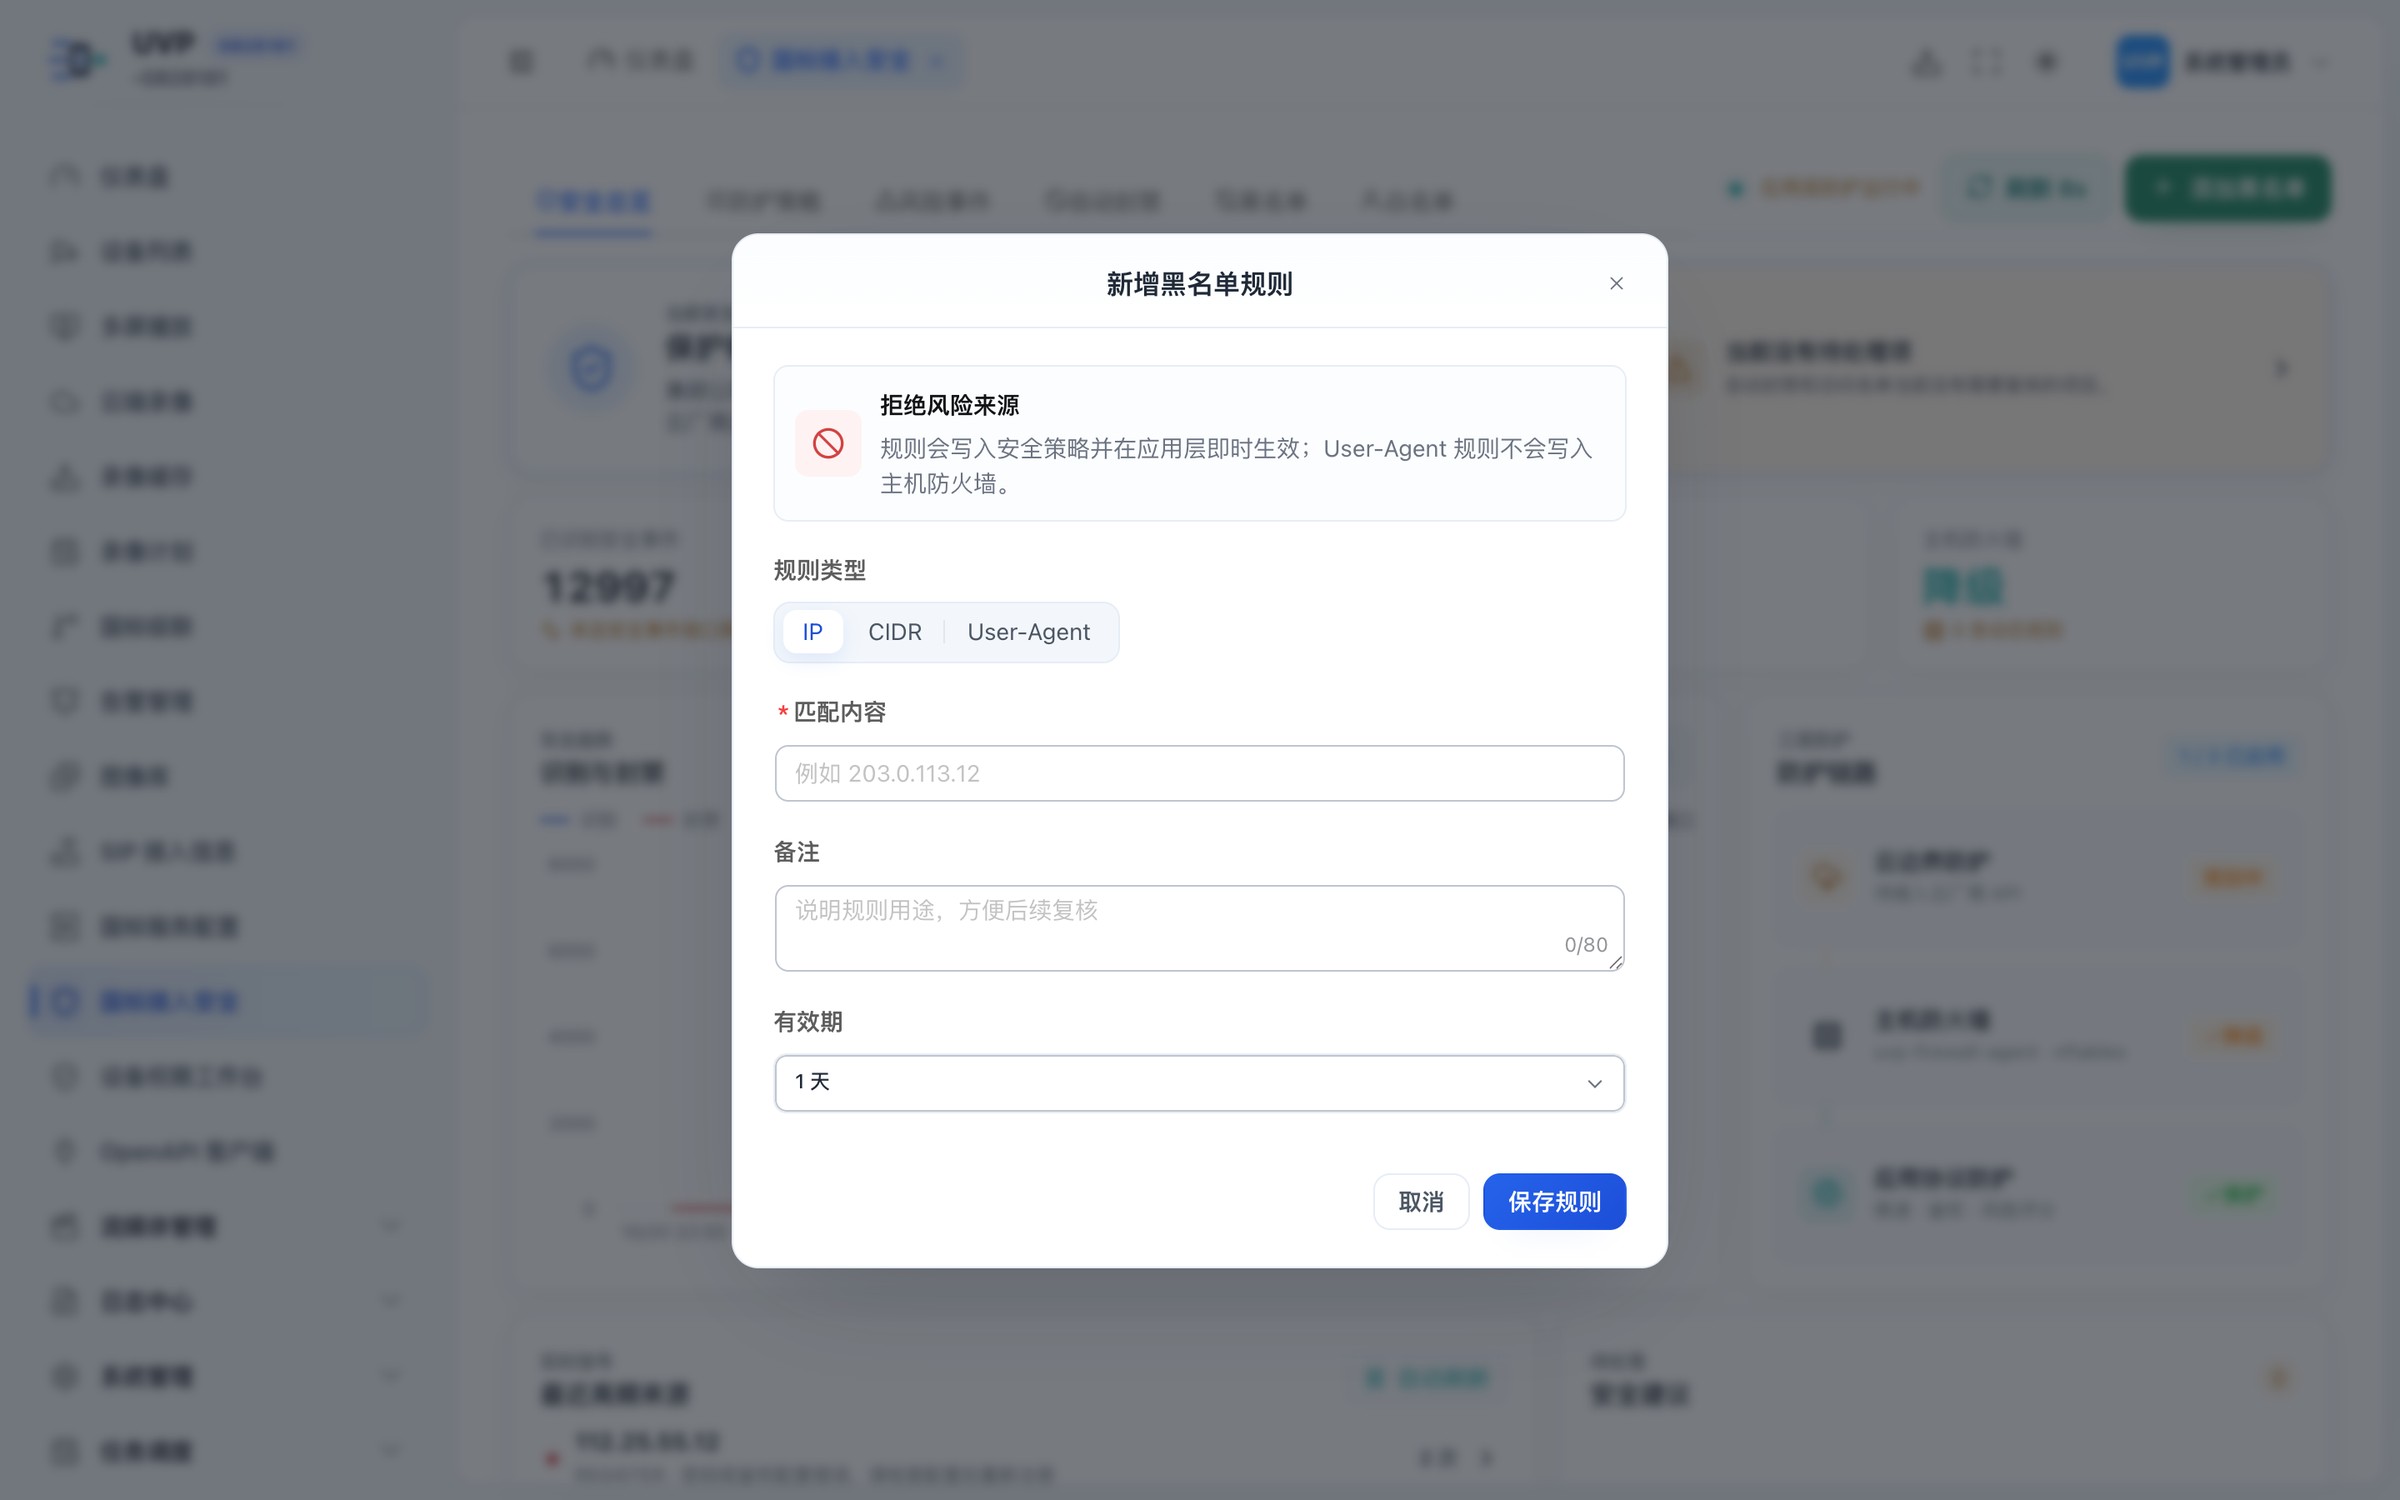
图 15-7 新增名单规则弹窗
界面如图 15-6 所示。
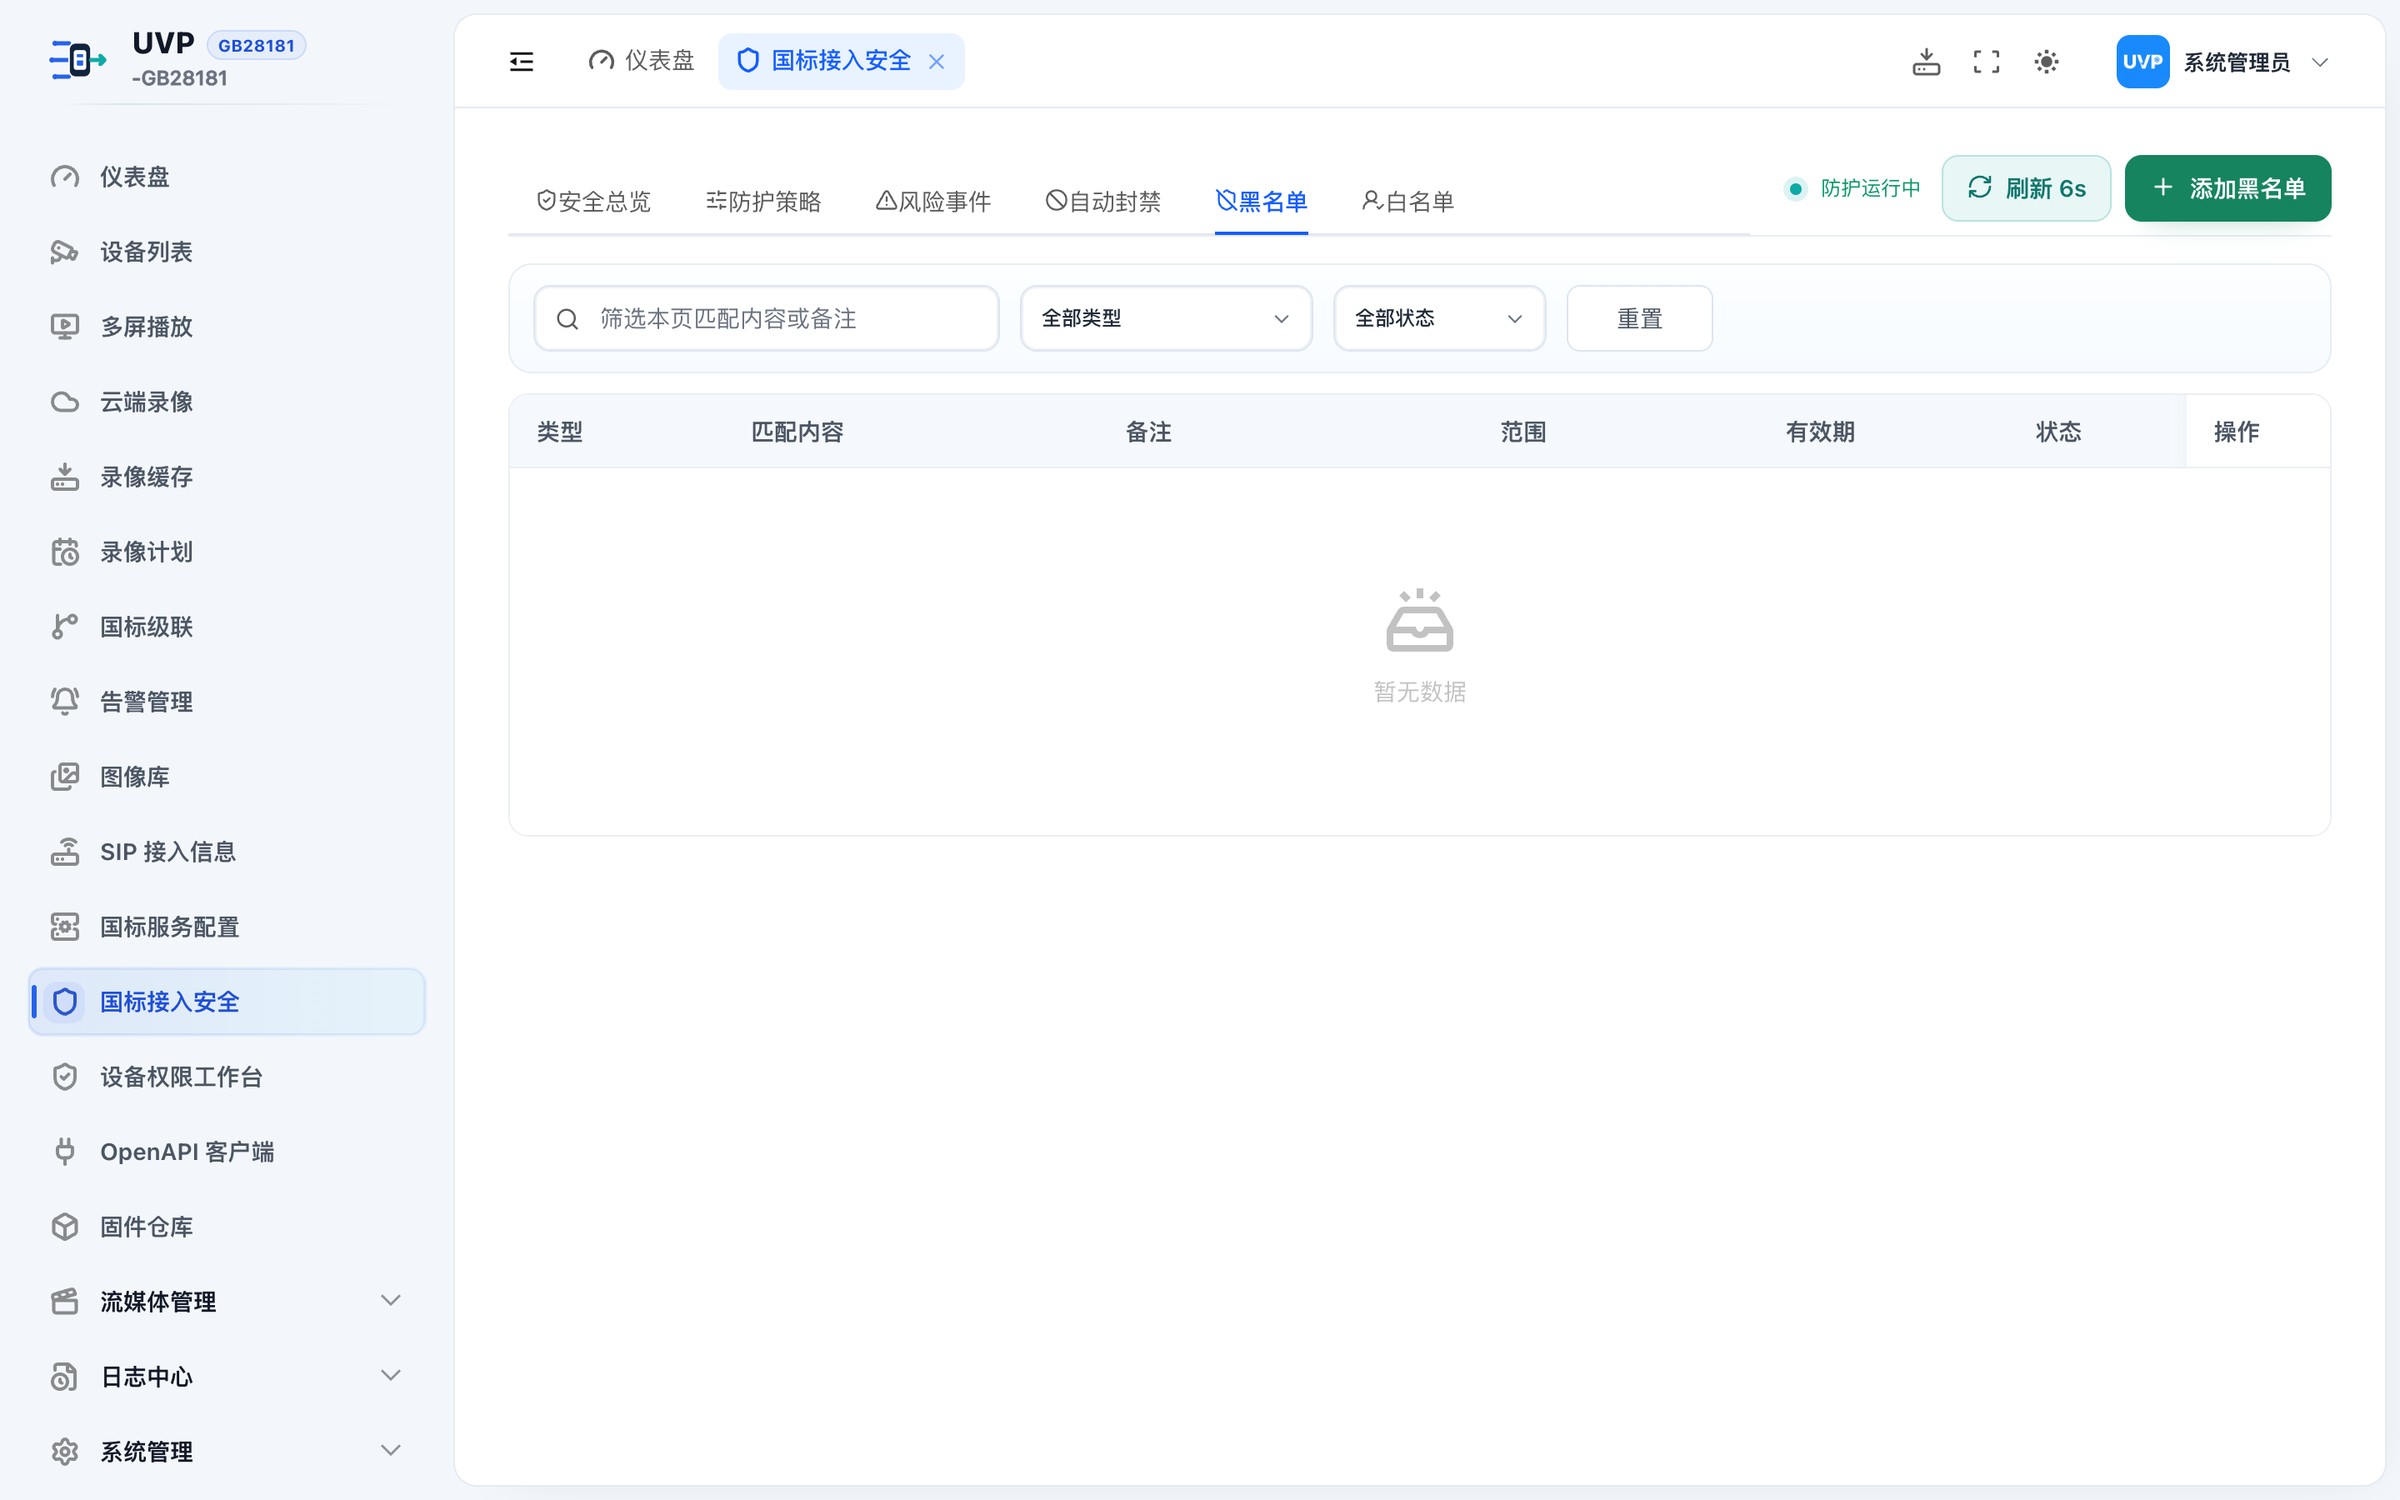
图 15-6 黑白名单列表
15.8 刷新与实时状态
点击「刷新 Ns」立即拉取快照、事件、封禁、策略、名单与 Agent 健康状态。成功「安全数据已刷新」;异常「安全数据暂时不可用」。
实时状态徽标:
| 文案 | 颜色 | 含义 |
|---|---|---|
| 「防护运行中」 | 绿 | 应用层与主机防火墙均正常 |
| 「应用层防护运行中」 | 橙 | Agent 未连接,仅应用层生效 |
| 「观察(不自动封 IP)」 | 橙 | 观察模式 |
| 「数据不可用」 | 红 | 后端接口异常 |
15.9 常见问题
| 现象 | 原因 | 处理 |
|---|---|---|
| 开启保护模式后自有设备注册失败 | 报文不规范被判定为攻击 | 把设备网段加入白名单,或改回观察模式排查 |
| 大量「已拒绝」但来源不重复 | 互联网扫描,属正常 | 观察即可,无需处理 |
| 封禁列表里有自己的出口 IP | 阈值过低或存在异常客户端 | 解封并把出口 IP 加白名单,同时排查内部异常程序 |
| 「主机防火墙未连接」 | Agent 未部署或未启动 | 联系管理员检查 Agent |
| 白名单生效但设备仍注册失败 | 白名单不绕过鉴权 | 核对 SIP 密码与设备 ID |